Microsoft Defender for Office 365
Mehrstufiger Schutz vor Phishing, Malware und E-Mail-Betrug
E-Mails gehören weiterhin zu den wichtigsten Kommunikationsmitteln in Unternehmen. Gleichzeitig sind E-Mail-Nachrichten, Links und Dateianhänge häufige Ausgangspunkte für Cyberangriffe.
Eine gefälschte Rechnung, ein manipulierter Link oder eine scheinbar dringende Nachricht der Geschäftsführung kann ausreichen, um Zugangsdaten zu stehlen, Zahlungen umzuleiten oder Schadsoftware in ein Unternehmen einzuschleusen.
Microsoft Defender for Office 365 Plan 1 erweitert die integrierten Sicherheitsfunktionen von Microsoft 365 um zusätzliche Schutzmechanismen gegen fortgeschrittene und bislang unbekannte Bedrohungen. Dazu gehören insbesondere Safe Links, Safe Attachments, erweiterte Anti-Phishing-Richtlinien und Funktionen zur Echtzeiterkennung.
Plan 2 ergänzt diese Schutzfunktionen um weiterführende Analyse-, Untersuchungs-, Automatisierungs- und Schulungsmöglichkeiten.
Bei Keepsmile Design beraten wir nach einem einfachen Grundsatz:
Nicht die größte oder teuerste Sicherheitslösung ist automatisch die beste. Entscheidend ist eine Sicherheitslösung, die zu Ihrem Unternehmen, den vorhandenen Risiken und Ihrem Budget passt.
Gerade kleine und mittelständische Unternehmen profitieren von einer professionellen E-Mail-Sicherheit, die bezahlbar bleibt und sich nahtlos in Microsoft 365 integriert.
Lesen Sie zum Thema auch unseren Blog-Beitrag über eine mehrschichtige IT-Sicherheit
Microsoft Defender for Office 365
Mehr als ein klassischer Spamfilter

Ein herkömmlicher Spamfilter konzentriert sich vor allem darauf, unerwünschte Nachrichten und bekannte Schadsoftware zu erkennen. Moderne Cyberangriffe gehen jedoch deutlich weiter.
Angreifer verwenden beispielsweise:
- kompromittierte E-Mail-Konten,
- täuschend ähnliche Absender-Domänen,
- gefälschte Microsoft-365-Anmeldeseiten,
- manipulierte Rechnungen,
- zunächst unauffällige Internetlinks,
- bislang unbekannte Schadsoftware,
- Nachrichten im Namen von Führungskräften oder Geschäftspartnern.
Die vier Schutzebenen von Microsoft Defender for Office 365
Microsoft beschreibt den Schutz von E-Mails und kollaborativen Inhalten als mehrstufigen Schutzstapel. Dieser besteht aus vier aufeinander aufbauenden Ebenen:
- Edge Protection – Schutz am Netzwerkrand
- Sender Intelligence – Intelligente Absenderprüfung
- Content filtering – Analyse und Filterung des Nachrichteninhalts
- Post-delivery protection – Schutz nach der Zustellung
Eine Nachricht durchläuft typischerweise mehrere dieser Prüfungen. Der genaue Weg hängt von der Konfiguration der Microsoft-365-Umgebung ab.
Wichtiger Hinweis zur Lizenzierung
Nicht jede Funktion des gesamten Schutzstapels ist ausschließlich Bestandteil von Defender for Office 365. Grundlegender Anti-Spam-, Anti-Malware- und Spoofing-Schutz ist bereits in Microsoft-365-Abonnements mit Exchange-Online-Postfächern enthalten.
Defender for Office 365 ergänzt diesen Basisschutz um fortschrittliche Funktionen wie Safe Links, Safe Attachments und erweiterten Schutz vor Identitätswechsel.
Plan 2 fügt Analyse-, Untersuchungs-, Automatisierungs- und Trainingsfunktionen (Awareness Training) hinzu.
Schutzebene 1: Edge Protection
Bedrohungen frühzeitig an der "digitalen Eingangstür" stoppen
Die erste Schutzebene arbeitet bereits, bevor eine Nachricht die weiteren Prüfungen innerhalb von Microsoft 365 erreicht. Sie untersucht unter anderem die technische Herkunft und das Versandverhalten.
Netzwerkdrosselung
Versucht eine technische Quelle, innerhalb kurzer Zeit ungewöhnlich viele Nachrichten an Microsoft 365 zu übermitteln, kann der Nachrichtenverkehr begrenzt werden.
Das schützt die Microsoft-365-Infrastruktur und ihre Kunden vor Überlastungs- und Denial-of-Service-Angriffen (DOS).
IP-Reputation und IP-Drosselung
Microsoft bewertet die IP-Adresse des verbindenden E-Mail-Servers.
Nachrichten von bekannten schädlichen IP-Adressen können blockiert werden. Versendet eine IP-Adresse innerhalb kurzer Zeit auffällig viele Nachrichten, kann sie gedrosselt werden.
Domänenreputation
Neben der IP-Adresse wird auch die Reputation der verwendeten Domäne berücksichtigt.
Bekannte schädliche Absender-Domänen können frühzeitig blockiert werden.
Verzeichnisbasierte Edge-Filterung
Nachrichten an nicht vorhandene Empfänger können bereits am Rand der Microsoft-365-Infrastruktur zurückgewiesen werden.
Das reduziert unnötigen Datenverkehr und erschwert Versuche, gültige E-Mail-Adressen eines Unternehmens automatisiert zu ermitteln.
D.h., es werden Versuche blockiert, die Verzeichnisinformationen über SMTP abgreifen wollen.
Backscatter-Erkennung
Backscatter bezeichnet unerwünschte Unzustellbarkeitsmeldungen, die durch gefälschte Absenderadressen entstehen können.
Die Erkennung schützt Unternehmen vor solchen irreführenden oder massenhaft erzeugten Rückmeldungen.
Verhindert Angriffe auf eine Organisation durch ungültige Nichtzustellungsberichte (NDRs).
Erweiterte Filterung für Connectors
Wird eine E-Mail vor Microsoft 365 über einen externen Dienst oder ein zusätzliches Mail-Gateway geleitet, kann die erweiterte Filterung die ursprünglichen Authentifizierungs- und Absenderinformationen erhalten.
Das verbessert nach Angaben von Microsoft unter anderem die Genauigkeit von Anti-Spoofing-, Anti-Phishing- und Machine-Learning-Modellen in komplexen oder hybriden E-Mail-Umgebungen
Schutzebene 2: Sender Intelligence
Ist der Absender wirklich der, für den er sich ausgibt?
Eine professionell gestaltete E-Mail ist nicht automatisch vertrauenswürdig. Absendernamen, E-Mail-Adressen und Unternehmens-Domänen können nachgeahmt oder technisch gefälscht werden.
Die Absenderintelligenz untersucht deshalb die Identität und das Verhalten des Absenders. Diese Ebene hilft bei der Erkennung von Spam, Massen-E-Mails, Identitätswechseln und nicht autorisiertem Spoofing.
Erkennung ungewöhnlichen Kontoverhaltens
Zeigt ein E-Mail-Konto ein auffälliges Verhalten, kann dies auf eine Kompromittierung hindeuten.
Dabei geht es beispielsweise um ungewöhnliche Versandaktivitäten oder andere Abweichungen vom erwarteten Verhalten. Entsprechende Warnungen helfen Administratoren, verdächtige Vorgänge näher zu untersuchen.
E-Mail-Authentifizierung mit SPF, DKIM, DMARC und ARC
Mehrere technische Verfahren helfen dabei, die Herkunft von E-Mails zu überprüfen:- SPF legt fest, welche Systeme E-Mails für eine Domäne versenden dürfen.
- DKIM versieht Nachrichten mit einer digitalen Signatur.
- DMARC definiert, wie mit Nachrichten umgegangen werden soll, die SPF- oder DKIM-Prüfungen nicht bestehen.
- ARC hilft dabei, Authentifizierungsinformationen über bestimmte Weiterleitungswege hinweg zu erhalten.
Spoof Intelligence
Beim Spoofing verwenden Angreifer gefälschte oder nachgeahmte Absenderinformationen.
Microsofts Spoof Intelligence hilft dabei, legitime Versandszenarien von nicht autorisierten Spoofing-Versuchen zu unterscheiden. Erkannte interne und externe Spoof-Absender lassen sich überprüfen und abhängig von der Konfiguration zulassen oder blockieren.
Interner und externer Identitätswechsel
Angreifer können versuchen, eine interne Person, einen externen Geschäftspartner oder eine bekannte Domäne nachzuahmen.
Microsoft Defender for Office 365 bietet in Plan 1 und Plan 2 erweiterte Schutzfunktionen gegen Benutzer-, Domänen- und Absender-Impersonation. Eigene Richtlinien können für bestimmte Benutzer, Gruppen oder Domänen angelegt werden.
Massenfilterung
Nicht jede Massen-E-Mail ist automatisch Spam. Newsletter, Produktinformationen und Benachrichtigungen können legitim sein.
Microsoft bewertet mithilfe des Bulk Confidence Level, wie wahrscheinlich eine Nachricht als unerwünschte Massen-E-Mail einzustufen ist. Die gewünschte Behandlung lässt sich an die Anforderungen der Organisation anpassen.
Mailbox Intelligence
Mailbox Intelligence berücksichtigt gewohnte Kommunikationsbeziehungen eines Benutzers. Dadurch kann das System besser erkennen, wenn eine Nachricht nur so aussieht, als käme sie von einer bekannten Kontaktperson.
Das ist besonders wichtig bei gezielten Betrugsversuchen, bei denen der angezeigte Name vertraut wirkt, die tatsächliche Nachricht aber von einem Angreifer stammt.
Wie erkennt Microsoft Defender for Office 365 Phishing-Mails?
- Prüfung der Absenderidentität Die Lösung untersucht, ob Absender und Domäne authentifiziert sind und ob Hinweise auf Spoofing oder Identitätswechsel bestehen.
- Vergleich mit bekannten Kommunikationsmustern Mailbox Intelligence kann erkennen, wenn eine vermeintlich vertraute Nachricht von bisherigen Kommunikationsmustern abweicht.
- Analyse der Nachricht Betreffzeile, Nachrichtentext, Aufbau und weitere Signale werden auf typische Merkmale betrügerischer Nachrichten untersucht.
- Überprüfung enthaltener Links Safe Links prüft URLs während des Nachrichtenflusses und erneut zum Zeitpunkt des Aufrufs. Diese erneute Prüfung ist wichtig, weil Angreifer zunächst unauffällige Ziele verwenden und den Link nach der Zustellung auf eine schädliche Seite umleiten können.
- Analyse von Dateianhängen Safe Attachments untersucht unbekannte Anhänge mithilfe von Analyseverfahren in einer besonderen Umgebung, um schädliche Absichten zu erkennen. Wird kein verdächtiges Verhalten erkannt, kann die Nachricht entsprechend der festgelegten Richtlinie weiterverarbeitet werden.
- Anti-Impersonation-Schutz Besonders schützenswerte Personen und Domänen können gegen Nachahmungsversuche abgesichert werden. Der Schutz vor Benutzer- und Domänen-Impersonation ist in Defender for Office 365 Plan 1 und Plan 2 verfügbar.
Was ist Business Email Compromise (E-Mail-Betrug), kurz BEC?
Betrug mit einer scheinbar vertrauenswürdigen Identität
Business Email Compromise ist eine Form des E-Mail-Betrugs. Angreifer geben sich als vertrauenswürdige Personen oder Organisationen aus, beispielsweise als Geschäftsführung, Finanzverantwortliche, Kunde, Lieferant oder Geschäftspartner.
Das Ziel besteht häufig darin, Empfänger zu einer Zahlung, einer Änderung von Bankverbindungen oder zur Herausgabe vertraulicher Daten zu bewegen. Microsoft beschreibt BEC als Angriff, bei dem gefälschte vertrauenswürdige Absender verwendet werden, um Zahlungen, Geldtransfers oder die Preisgabe von Kundendaten zu veranlassen.microsoft
Typische BEC-Szenarien
- Eine angebliche Geschäftsführung fordert eine dringende Überweisung.
- Ein vermeintlicher Lieferant teilt eine neue Bankverbindung mit.
- Eine gefälschte Rechnung enthält abweichende Zahlungsdaten.
- Ein Angreifer gibt sich als Steuerberatung oder Geschäftspartner aus.
- Eine Nachricht bittet um vertrauliche Kunden-, Personal- oder Finanzdaten.
Warum sind BEC-Nachrichten besonders gefährlich?
BEC-Angriffe benötigen nicht zwingend einen schädlichen Anhang oder einen erkennbaren Malware-Link. Häufig setzen die Täter auf Vertrauen, Zeitdruck und eine glaubwürdig wirkende Identität.
Deshalb reicht ein klassischer Virenscanner gegen solche Angriffe nicht aus.
Wie unterstützt Microsoft Defender bei BEC?
Defender for Office 365 kombiniert:
- E-Mail-Authentifizierung,
- Spoof Intelligence,
- Benutzer- und Domänen-Impersonationsschutz,
- Mailbox Intelligence,
- Anti-Phishing-Richtlinien,
- KI- und Machine-Learning-basierte Erkennung.
Microsoft weist darauf hin, dass die zusätzlichen Anti-Phishing-Funktionen von Defender for Office 365 unter anderem Benutzer-, Domänen- und Absender-Impersonation sowie anpassbare Phishing-Schwellenwerte umfassen.microsoft
Organisatorische Ergänzung
Zusätzlich zur Technik empfehlen wir klare interne Prozesse:
- Änderungen von Bankverbindungen immer über einen zweiten Kommunikationsweg bestätigen.
- Ungewöhnliche Zahlungsaufforderungen persönlich rückfragen.
- Freigabeprozesse für Überweisungen verbindlich festlegen.
- Keine Passwörter oder Zugangscodes per E-Mail weitergeben.
- Verdächtige Nachrichten unmittelbar an die zuständige IT-Betreuung melden.
Diese Punkte sind Empfehlungen von Keepsmile Design und keine Garantie gegen Betrugsfälle.
Schutzebene 3: Inhaltsfilterung
Prüfung von Texten, Links und Dateianhängen
Nach der Absenderprüfung wird der Inhalt der Nachricht in der nächsten Schutzebene, der Inhaltsfilterung, analysiert. Der Schwerpunkt dieser Ebene liegt auf der Überprüfung des Inhalts der E-Mail. Dabei wird nach verdächtigen Nachrichtenstrukturen und Worthäufigkeiten, Hyperlinks und Anhängen gesucht.
Dabei kommen unterschiedliche Filter, Richtlinien, Reputationsdaten, heuristische Verfahren und Modelle des maschinellen Lernens zum Einsatz.
Jede E-Mail durchläuft mehrere Prüfungen.
Heuristische und KI-gestützte Erkennung
Nicht alle Angriffe sind bereits bekannt. Deshalb analysiert Microsoft auch Merkmale wie Nachrichtenstruktur, Inhalt, URLs und andere Signale mithilfe heuristischer sowie maschineller Lernverfahren.
Nachrichtenflussregeln
Unternehmen können Regeln definieren, die E-Mails anhand festgelegter Bedingungen, Ausnahmen und Aktionen bearbeiten.
Damit lassen sich beispielsweise besondere Anforderungen an Anhänge, Empfänger, Absender oder sensible Inhalte umsetzen.
Anti-Malware-Prüfung
Nachrichten und Anlagen werden auf bekannte Schadsoftware untersucht. Die eingebauten Sicherheitsfunktionen aller Exchange-Online-Cloudpostfächer umfassen bereits Anti-Malware- und Anti-Spam-Richtlinien.
Allgemeine Anlagenfilterung / Anlagen- und URL-Reputation
Bestimmte risikoreiche Dateitypen können abhängig von den Richtlinien blockiert werden.
Bekannte schädliche Dateien und URLs können anhand vorhandener Reputationsinformationen erkannt und blockiert werden.
Safe Attachments
Safe Attachments schützt vor unbekannter Malware und bisher nicht erkannten Bedrohungen. Unbekannte Anhänge werden in einer besonderen Analyseumgebung untersucht. Safe Attachments ist aktuell in Defender for Office 365 Plan 1 und Plan 2 enthalten.
URL- und Inhaltsdetonation
Verdächtige URLs und damit verknüpfte Inhalte können einer weiterführenden Analyse unterzogen werden. Das unterstützt die Erkennung von Angriffen, bei denen schädliche Inhalte nicht unmittelbar in der E-Mail enthalten sind.
Schutzebene 4: Sicherheit nach der Zustellung
Schutz, der nicht am Posteingang endet
Eine zunächst unauffällige Nachricht kann sich später als gefährlich herausstellen. Beispielsweise kann die Zielseite eines Links erst nach der Zustellung verändert werden.
Daher arbeitet Microsoft Defender auch nach Eintreffen einer Nachricht weiter.
Safe Links zum Zeitpunkt des Aufrufs
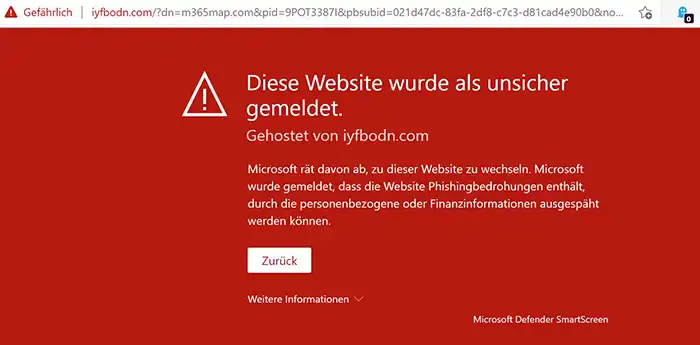
Safe Links prüft URLs während des E-Mail-Verkehrs und erneut, wenn ein Benutzer den Link aufruft. Wird ein Ziel als schädlich erkannt, kann eine Warnseite angezeigt oder der Zugriff abhängig von der Richtlinie blockiert werden
Zero-Hour Auto Purge
Zero-Hour Auto Purge, kurz ZAP, kann bereits zugestellte Nachrichten nach einer späteren Neubewertung neutralisieren. Je nach Bedrohungsart betrifft das Phishing-, Malware- oder Spam-Nachrichten.
Verdächtige Nachrichten melden
Über die Funktion „Nachricht melden“ können Benutzer verdächtige oder falsch eingestufte E-Mails melden. Sie unterstützt damit die weitere Überprüfung und verbessert den internen Umgang mit möglichen Bedrohungen.
Schutz für Word, Excel und PowerPoint
Safe Links kann unterstützte Links auch in Microsoft-365-Apps prüfen. Voraussetzung sind eine passende Lizenz, eine entsprechende Richtlinie und die Anmeldung des lizenzierten Benutzers.
Schutz für Teams, SharePoint und OneDrive
Defender for Office 365 erweitert den Schutz auf Dateien und Links in Microsoft Teams, SharePoint Online und OneDrive for Business. Safe Attachments und Safe Links für diese Kollaborationsbereiche sind aktuell in Plan 1 und Plan 2 enthalten.
Fragen, welche die richtige Lösung für Sie ist?
Sprechen Sie uns an
Sie nutzen bereits Microsoft 365 Business Premium?
Microsoft Defender for Office 365 Plan 1 ist bereits in Microsoft 365 Business Premium enthalten. Unternehmen profitieren damit ohne zusätzliche Lizenzkosten von erweitertem Schutz gegen Phishing, Malware und gefährliche Links.
In Microsoft Exchange Online („nur“ Postfach) und in den anderen Microsoft 365 Business Plänen kann der Plan 1 und Plan 2 als Add-on zusätzlich gebucht werden.
Schützen Sie Ihre IT mit
Microsoft Defender for Office 365
Microsoft Defender for Office 365 Plan 2
Für Unternehmen mit höheren Sicherheitsanforderungen
Plan 2 enthält alle Funktionen aus Plan 1 und erweitert diese um Analyse-, Reaktions- und Schulungsfunktionen.
Dadurch eignet sich die Lösung besonders für Unternehmen, die ihre IT-Sicherheit aktiv weiterentwickeln möchten.
-
Angriffssimulationen (Attack Simulation Training)
Mitarbeiter können mit realistischen Phishing-Kampagnen geschult werden. So lernen Anwender verdächtige Nachrichten besser zu erkennen.
-
Threat Explorer
Administratoren erhalten einen detaillierten Überblick über:- erkannte Bedrohungen
- Angriffsversuche
- betroffene Benutzer
- verdächtige Nachrichten
-
Automated Investigation & Response (AIR)
Microsoft untersucht erkannte Vorfälle automatisch und schlägt Gegenmaßnahmen vor. Dadurch wird die Reaktionszeit erheblich verkürzt.
Bedrohungsanalyse (Threat Intelligence)
Microsoft analysiert weltweit aktuelle Angriffsmuster und stellt diese Informationen für die eigene Sicherheitsbewertung bereit.
-
Erweiterte Auswertungen und Berichte
Sie erhalten einen deutlich tieferen Einblick in die tatsächliche Sicherheitslage Ihres Unternehmens.
Vergleichstabelle Microsoft Defender for Office 365 Plan 1 und Plan 2
| Thema | Plan 1 | Plan 2 |
| Schutz vor Phishing-Mails | ✅ | ✅ |
| Schutz vor schädlichen Links | ✅ | ✅ |
| Schutz vor Viren und Ransomware-Anhängen | ✅ | ✅ |
| Schutz für Teams, OneDrive und SharePoint | ✅ | ✅ |
| Schutz vor gefälschten Absendern | ✅ | ✅ |
| Sicherheitsberichte | Basis | Erweitert |
| Bedrohungen im Unternehmen analysieren | ❌ | ✅ |
| Mitarbeiter mit Phishing-Simulationen schulen | ❌ | ✅ |
| Automatische Untersuchung von Vorfällen | ❌ | ✅ |
| Automatische Reaktion auf Angriffe | ❌ | ✅ |
| Ideal für kleinere Unternehmen | ✅ | ✅ |
| mtl. App-on-Preis je Lizenz zzgl. Mwst. (Preis für eine Jahreslizenz mit mtl. Zahlweise) | 1,96€ | 4,52€ |
Um das Add-on Microsoft Defender for Office 365 ist Microsoft 365 Business Basic oder Standard oder Exchange Online notwendig. In Microsoft 365 Business Premium ist der Plan 1 bereits enthalten.
Unsere Empfehlung
Plan 1: Ideal für kleine Unternehmen, die ihren Microsoft 365 Schutz deutlich verbessern möchten.
Plan 2: Optimal für Unternehmen, die Cyberangriffe aktiv erkennen, analysieren und automatisch darauf reagieren möchten.
Wir empfehlen als zusätzlichen Schutz ein Anti-Virus-Programm auf dem PC. Für diese Sicherungsschicht arbeiten wir mit Securepoint aus Lüneburg (Deutschland) zusammen. Das Programm schützt nicht nur gegen Angriffe über die Datenleitung sondern auch vor infizierte Wechseldatenträger (z.B. USB-Stick).
Wissen Sie, welche Defender-Funktionen in Ihrer Lizenz enthalten sind?
Viele Unternehmen nutzen Microsoft 365 Business Premium und besitzen Defender for Office 365 Plan 1 bereits, ohne alle verfügbaren Schutzfunktionen gezielt einzusetzen.
Wir prüfen gemeinsam mit Ihnen:
- welche Microsoft-365-Lizenzen vorhanden sind,
- welche Sicherheitsfunktionen bereits aktiviert sind,
- ob die Einstellungen zu Ihrem Unternehmen passen,
- welche zusätzlichen Maßnahmen sinnvoll / notwendig sind,
- ob Plan 1 ausreicht oder Plan 2 einen echten Mehrwert bietet – oder vielleicht eine andere Lösung die richtige ist.
Lassen Sie uns Ihre Microsoft-365-Sicherheit gemeinsam überprüfen.
FAQ: Microsoft Defender for Office 365 Plan 1, Plan 2 und Business Premium
Was ist Microsoft Defender for Office 365?
Microsoft Defender for Office 365 ist eine Sicherheitslösung für Microsoft 365, die Unternehmen vor Phishing, Schadsoftware, Spam, betrügerischen E-Mails und anderen Cyberangriffen schützt. Die Lösung überwacht E-Mails, Links, Dateianhänge sowie Inhalte in Microsoft Teams, SharePoint und OneDrive.
Was ist der Unterschied zwischen Microsoft Defender for Office 365 Plan 1 und Plan 2?
lan 1 konzentriert sich auf den Schutz vor Bedrohungen wie Phishing, Malware und gefährlichen Links.
Plan 2 enthält alle Funktionen von Plan 1 und ergänzt diese um erweiterte Analysemöglichkeiten, Angriffssimulationen, automatisierte Untersuchungen und Reaktionsfunktionen.
Kurz zusammengefasst:
Plan 1 = Schutz vor Angriffen
Plan 2 = Schutz + Analyse + automatisierte Reaktion
Ist Microsoft Defender for Office 365 Plan 1 in Business Premium enthalten?
Ja. Microsoft 365 Business Premium enthält bereits Microsoft Defender for Office 365 Plan 1.
Viele Unternehmen nutzen Business Premium, ohne zu wissen, dass wichtige Sicherheitsfunktionen wie Safe Links, Safe Attachments und Anti-Phishing bereits Bestandteil ihrer Lizenz sind.
Reicht Microsoft 365 Business Premium für kleinere Unternehmen aus?
- Office-Anwendungen
- Exchange Online
- Microsoft Teams
- Microsoft Intune
- Microsoft Defender for Business
- Microsoft Defender for Office 365 Plan 1
- Microsoft Entra ID Plan 1
Wann lohnt sich ein Upgrade auf Defender for Office 365 Plan 2?
Plan 2 lohnt sich insbesondere für Unternehmen mit:
- mehreren Mitarbeitern
- sensiblen Kundendaten
- erhöhten Compliance-Anforderungen
Plan 2 bietet deutlich mehr Transparenz über Sicherheitsvorfälle und unterstützt Unternehmen bei der Untersuchung und Reaktion auf Angriffe.
Was ist Safe Links?
Safe Links überprüft Internetlinks in E-Mails und Microsoft Teams.
Wird eine Webseite als gefährlich erkannt, blockiert Microsoft den Zugriff automatisch. So werden Benutzer vor Phishing-Webseiten und Schadsoftware geschützt.
Was ist Safe Attachments?
Safe Attachments untersucht Dateianhänge in einer sicheren Microsoft-Umgebung, bevor sie den Benutzer erreichen.
Verdächtige Dateien werden erkannt und blockiert, bevor Schadsoftware auf einem Gerät ausgeführt werden kann.
Wie schützt Microsoft Defender vor Phishing?
- Absenderadressen
- Domänen
- Nachrichteninhalte
- Schreibmuster
- Links und Anhänge
Was ist der Threat Explorer?
Der Threat Explorer ist eine Funktion von Defender for Office 365 Plan 2.
Er ermöglicht Administratoren, erkannte Bedrohungen detailliert zu untersuchen und nachzuvollziehen:
- welche Benutzer betroffen sind
- welche Nachrichten zugestellt wurden
- welche Schutzmaßnahmen gegriffen haben
Was ist Attack Simulation Training?
Attack Simulation Training hilft Unternehmen dabei, Mitarbeiter mit realistischen Phishing-Simulationen zu schulen.
Dadurch lernen Anwender, verdächtige E-Mails besser zu erkennen und sicherer mit digitalen Bedrohungen umzugehen.
Wir bieten über Securepoint ein umfangreiches Awareness Training mit simulierten Phishing-Mails und Schulungen an.
Was bedeutet Automated Investigation & Response (AIR)?
AIR steht für „Automated Investigation & Response“.
Die Funktion untersucht verdächtige Vorfälle automatisch und unterstützt Administratoren bei der Analyse möglicher Bedrohungen.
Dadurch können Sicherheitsvorfälle schneller erkannt und bearbeitet werden.
Schützt Defender for Office 365 auch Microsoft Teams?
- Microsoft Teams
- SharePoint Online
- OneDrive for Business
Kann Microsoft Defender for Office 365 eine zusätzliche Mail-Security-Lösung ersetzen?
Das hängt von den Anforderungen des Unternehmens ab.
Für viele kleine Unternehmen bietet Microsoft Defender for Office 365 bereits einen sehr hohen Schutz gegen Phishing, Malware und E-Mail-Betrug.
In einigen Umgebungen kann eine zusätzliche Lösung wie Securepoint Anti-Virus direkt auf dem PC installiert sinnvoll sein. Hierdurch wird eine weitere Schutzschicht „eingezogen“. Wicht ist, die aktuelle Situation genau zu prüfen. Erst dann kann eine klare Aussage hierzu getroffen werden.
Was kostet Microsoft Defender for Office 365?
Die Kosten hängen von der gewählten Lizenz ab.
Plan 1 ist bereits in Microsoft 365 Business Premium enthalten. Ansonsten kostet die Jahreslizenz mit mtl. Zahlweise 1,96€ zzgl. Mwst.
Plan 2 kann zusätzlich lizenziert werden. Der Preis für die Jahreslizenz mit mtl. Zahlweise beträgt 4,52€ zzgl. Mwst.
Wir beraten Sie gerne, welche Lösung für Ihr Unternehmen wirtschaftlich und technisch sinnvoll ist.
Um Microsoft Defender for Office 365 einsetzen zu können, benötigen Sie Microsoft 365 Business Basic oder Standard oder Exchange Online. In M365 Premium ist der Plan 1 bereits enthalten.
Wenn Sie kein der genannten Programme im Einsatz haben, empfehlen wir von Securepoint das Bundle Mail Security mit Anti-Virus für ihren PC und ein Mobile Device Management für mobile Geräte.
Welche Lösung gibt es, wenn ich kein Microsoft 365 oder Exchange online nutze?
In diesem Fall bieten wir auf die Produkte von Securepoint aus Lüneburg (Deutschland) an.
Securepoint bietet ein Bundle aus Mail Security, Anti-Virus und Mobile Device Management (MDM) an.
Wie hoch sind Einrichungskosten für das Add-on?
Die Einrichtungskosten richten sich nach der Anzahl der Lizenzen und der Benutzerrollen.
Sofern Sie einen Administrator in Ihrem Haus haben, der sich um die Betreuung Ihrer Microsoft-Umgebung kümmert, kann er auch die Einrichtung vornehmen.
Hinweis:
Die von Keepsmile Design bereitgestellten Sicherheitslösungen und Schutzmaßnahmen dienen der Reduzierung von IT-Sicherheitsrisiken und der Erhöhung der Verfügbarkeit und Integrität von Systemen und Daten.
Aufgrund der sich ständig weiterentwickelnden Bedrohungslage, bislang unbekannter Sicherheitslücken (Zero-Day-Exploits), menschlicher Fehlhandlungen, technischer Störungen sowie möglicher Ausfälle von Drittanbietern kann jedoch keine absolute Sicherheit oder ununterbrochene Verfügbarkeit garantiert werden.
Die angebotenen Leistungen stellen eine bestmögliche technische Vorsorge nach aktuellem Stand der Technik dar, ersetzen jedoch keine hundertprozentige Sicherheit.