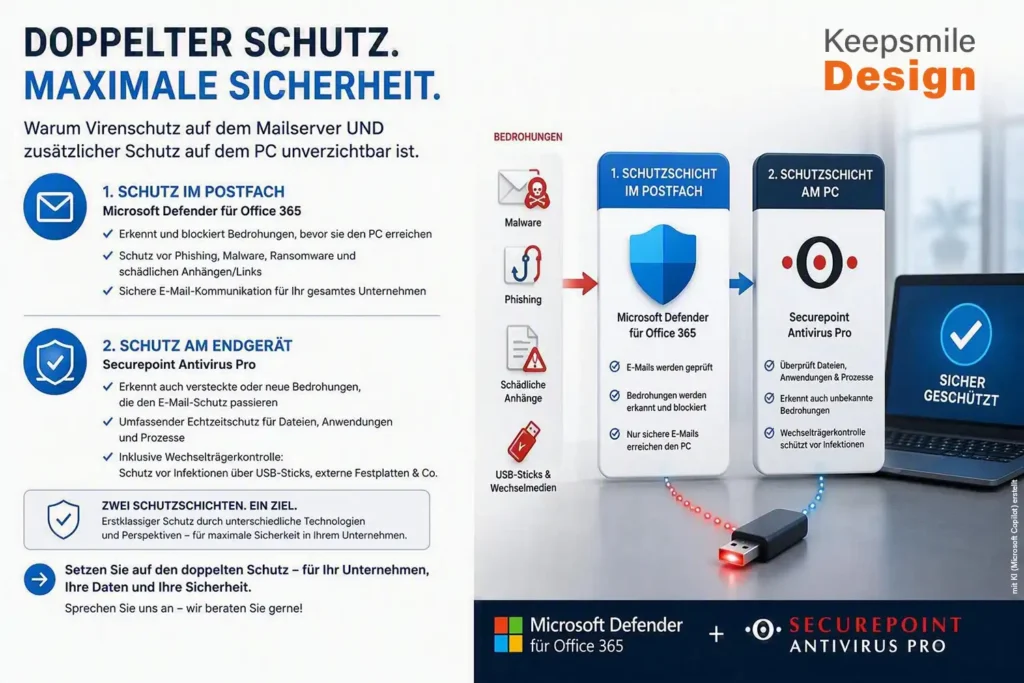
Doppelter Virenschutz für KMU: Warum eine Schutzschicht heute nicht mehr ausreicht
Viele kleine und mittelständische Unternehmen verlassen sich darauf, dass ein einzelnes Virenschutz-Programm oder der integrierte Schutz von Windows oder Microsoft 365 bereits für ausreichende Sicherheit (Virenschutz) sorgt.
In der Praxis sieht die Lage jedoch anders aus. Cyberkriminelle setzen längst nicht mehr nur auf klassische Viren. Phishing-Kampagnen, Ransomware, Zero-Day-Angriffe, kompromittierte Websites und infizierte USB-Sticks gehören mittlerweile zum Alltag.
Für Unternehmen mit 1 bis 50 Mitarbeitern kann bereits ein erfolgreicher Angriff erhebliche Folgen haben: Produktionsausfälle, Datenverlust, Betriebsunterbrechungen und hohe Kosten für die Wiederherstellung der IT-Systeme. Deshalb setzen moderne Sicherheitskonzepte auf mehrere Schutzebenen statt auf eine einzelne Sicherheitslösung.
Die erste Verteidigungslinie: Schutz vor dem Postfach
Die meisten Angriffe beginnen heute per E-Mail.
Kriminelle versenden täuschend echte Nachrichten mit schädlichen Anhängen oder gefährlichen Links. Selbst gut geschulte Mitarbeiter können solche E-Mails nicht immer zuverlässig erkennen.
Genau hier setzen Lösungen wie Microsoft Defender for Office 365 oder Securepoint Mail Security an.
Der Schutz erfolgt bereits vor der Zustellung der E-Mail. Verdächtige Nachrichten werden analysiert, Phishing-Versuche erkannt und malwareverseuchte Anhänge blockiert, bevor sie überhaupt im Postfach des Mitarbeiters erscheinen.
Warum eine einzelne Sicherheitslösung nicht ausreicht
Stellen Sie sich Ihre IT-Sicherheit wie ein Gebäude vor. Niemand würde ein Unternehmen ausschließlich durch eine Haustür sichern. Stattdessen gibt es abschließbare, einbruchsichere Fenster, Zäune, Alarmanlagen, Schlösser, Kameras und Zutrittskontrollen.
Genau nach diesem Prinzip sollte auch die verschiedenen Schutzschichten in der IT-Sicherheit aufgebaut sein.
Eine E-Mail-Sicherheitslösung schützt den Kommunikationsweg. Ein Virenschutz auf dem Arbeitsplatz schützt das Endgerät.
Eine Firewall überwacht den Datenverkehr. DNS-Sicherheit verhindert den Zugriff auf schädliche Webseiten. Managed XDR überwacht die gesamte IT-Infrastruktur als Ganzes.
Je mehr unabhängige Schutzmechanismen zusammenarbeiten, desto geringer wird das Risiko eines erfolgreichen Angriffs. Sinnvoll ist es, wenn alle Sicherheitsmaßnahmen an einer Stelle überwacht werden können, oder eine Sicherheitswarnung bei einer Bedrohung an die Verantwortlichen „absetzt“.
Vergleich der E-Mail-Sicherheit
| Funktion | Microsoft Defender for Office 365 | Securepoint Mail Security |
|---|---|---|
| Phishing-Erkennung | ✓ | ✓ |
| Malware-Erkennung | ✓ | ✓ |
| Schutz vor schädlichen Links | ✓ | ✓ |
| Sandboxing | ✓ | ✓ |
| Spam-Erkennung | ✓ | ✓ |
| Integration in Microsoft 365 | Sehr hoch | Gut |
| Schutz externer Mailserver | Begrenzt | Sehr gut |
| Made in Germany | Nein | Ja |
Während Microsoft Defender optimal mit Microsoft 365 zusammenarbeitet, bietet Securepoint Mail Security zusätzliche Möglichkeiten für hybride Umgebungen und Unternehmen mit Fokus auf deutsche Sicherheitslösungen.
Insbesondere bietet sich Securepoint Mail Security besonders bei Unternehmen an, die kein Microsoft Exchange Online oder Microsoft 365 nutzen (z.B. IONOS Mail).
Über bestimmt DNS-Einträge kann dann der Postfachschutz eingerichtet werden.
Die Einrichtung ist etwas aufwendiger als bei Defender for Office.
Die zweite Verteidigungslinie: Schutz am Arbeitsplatz
Selbst die beste E-Mail-Sicherheit kann nicht jede Bedrohung erkennen.
Mitarbeiter laden Dateien aus dem Internet herunter, nutzen Cloud-Dienste oder schließen USB-Sticks an. Cyberangriffe gelangen längst nicht mehr ausschließlich über E-Mails ins Unternehmen.
Deshalb sollte jeder Arbeitsplatz zusätzlich durch eine leistungsfähige Endpoint-Security-Lösung geschützt werden.
Microsoft Defender for Business
Microsoft Defender for Business geht deutlich über einen klassischen Virenscanner hinaus. Die Lösung erkennt verdächtige Aktivitäten, analysiert das Verhalten von Anwendungen und unterstützt Unternehmen bei der Erkennung moderner Angriffe.
Besonders für Microsoft-365-Kunden bietet Defender for Business eine sehr enge Integration in die bestehende Microsoft-Welt.
Securepoint Antivirus Pro
Securepoint Antivirus Pro ergänzt den Schutz auf Endgeräten um zusätzliche Erkennungsmechanismen und bietet insbesondere für kleinere Unternehmen eine übersichtliche zentrale Verwaltung.
Ein besonderes Merkmal ist die Möglichkeit der Wechselträgerkontrolle. Dadurch können Risiken durch USB-Sticks oder externe Speichermedien reduziert werden.
Vergleich der Endpoint-Sicherheit
| Funktion | Microsoft Defender for Business | Securepoint Antivirus Pro |
|---|---|---|
| Virenschutz | ✓ | ✓ |
| Verhaltensanalyse | ✓ | ✓ |
| Ransomware-Erkennung | ✓ | ✓ |
| Zentrale Verwaltung | ✓ | ✓ |
| Microsoft 365 Integration | Sehr hoch | Begrenzt |
| Wechselträgerkontrolle | Teilweise | ✓ |
| Made in Germany | Nein | ✓ |
Warum zwei unterschiedliche Sicherheitshersteller sinnvoll sein können
Viele Unternehmen fragen sich, warum sie zwei Sicherheitslösungen einsetzen sollten.
Der Grund ist einfach:
Jeder Hersteller nutzt eigene Analyseverfahren, Datenbanken, Signaturen und Erkennungsmethoden.
Wird eine Bedrohung von einer Lösung nicht erkannt, besteht die Möglichkeit, dass eine zweite Sicherheitslösung anschlägt.
Dieses Prinzip wird seit Jahren in besonders sicherheitskritischen Bereichen genutzt. Es erhöht die Wahrscheinlichkeit, neue oder bislang unbekannte Angriffe frühzeitig zu erkennen.
Natürlich sollte ein solches Konzept sorgfältig geplant werden, damit sich die Lösungen nicht gegenseitig beeinträchtigen. Richtig umgesetzt entsteht daraus jedoch ein deutlich höheres Sicherheitsniveau.
Firewall und DNS-Sicherheit als weitere Schutzschichten
Ein ganzheitliches Sicherheitskonzept endet nicht beim Virenschutz.
Securepoint Firewall
Die Firewall bildet die Außengrenze des Unternehmensnetzwerks. Sie kontrolliert eingehende und ausgehende Verbindungen und blockiert unerlaubte Zugriffe.
Moderne Firewalls erkennen mittlerweile auch Anomalien und verdächtige Kommunikationsmuster, die auf einen Angriff hindeuten können.
Securepoint Cloud Shield
Viele Angriffe beginnen mit dem Aufruf einer manipulierten Website.
Cloud Shield setzt bereits auf DNS-Ebene an. Bevor eine Verbindung zu einer bekannten Schadseite hergestellt wird, wird diese blockiert.
Dadurch können Infektionen häufig verhindert werden, bevor überhaupt Schadsoftware heruntergeladen wird.
Managed XDR: Wenn Firewall und Virenschutz allein nicht mehr ausreicht
Trotz moderner E-Mail-Sicherheit, Virenschutzlösungen, Firewalls und DNS-Filterung kann keine Sicherheitslösung einen hundertprozentigen Schutz garantieren. Cyberkriminelle entwickeln ihre Angriffsmethoden ständig weiter und nutzen zunehmend raffinierte Techniken, die traditionelle Sicherheitsmechanismen umgehen sollen.
Genau hier setzt Managed XDR (Extended Detection and Response) an. Während klassische Sicherheitslösungen einzelne Bereiche der IT schützen, betrachtet XDR die gesamte IT-Infrastruktur als Ganzes. Ereignisse aus E-Mail-Sicherheit, Endgeräten, Firewalls, Netzwerken und Cloud-Diensten werden zusammengeführt und intelligent ausgewertet.
Dadurch können auch komplexe Angriffe erkannt werden, die für einzelne Sicherheitslösungen zunächst unauffällig erscheinen würden. Erkennt das System beispielsweise verdächtige Aktivitäten auf einem Arbeitsplatzrechner und gleichzeitig ungewöhnige Netzwerkverbindungen, können diese Informationen miteinander verknüpft und als potenzieller Sicherheitsvorfall identifiziert werden.
Mit Securepoint Managed XDR erhalten insbesondere kleine und mittelständische Unternehmen Zugang zu Technologien und Sicherheitsanalysen, die bislang häufig nur größeren Unternehmen vorbehalten waren. Gleichzeitig werden die erkannten Sicherheitsereignisse durch Experten überwacht und bewertet. Verdächtige Aktivitäten können dadurch schneller erkannt und geeignete Gegenmaßnahmen eingeleitet werden, bevor größerer Schaden entsteht.
Für viele Unternehmen ist Managed XDR die ideale Ergänzung zu bestehenden Sicherheitslösungen wie Microsoft Defender for Business, Securepoint Antivirus Pro, Securepoint Mail Security, Securepoint Firewall und Cloud Shield. Während diese Lösungen Bedrohungen aktiv verhindern sollen, sorgt Managed XDR dafür, dass verdächtige Aktivitäten auch dann erkannt werden, wenn ein Angriff bereits begonnen hat.
Beispiel für einen mehrstufigen Schutz – die Sicherheitsarchitektur im Überblick
Ein typisches Sicherheitskonzept für ein kleines Unternehmen könnte so aussehen:
| Schutzschicht | Beispiel-Lösung | Aufgabe |
|---|---|---|
| E-Mail-Schutz | Microsoft Defender for Office 365 / Securepoint Mail Security | Schutz vor Spam, Phishing und Malware |
| Endpoint-Schutz | Microsoft Defender for Business / Securepoint Antivirus Pro | Schutz von PCs, Notebooks und Servern |
| DNS-Schutz | Securepoint Cloud Shield | Schutz vor schädlichen Webseiten |
| Netzwerkschutz | Securepoint Firewall | Schutz des Unternehmensnetzwerks |
| Threat Detection | Securepoint Managed XDR | Erkennung und Reaktion auf Sicherheitsvorfälle |
| Datensicherung | Professionelle Backup-Lösung (z.B. Terra) | Wiederherstellung im Ernstfall |
| Schulungen | Security Awareness Training | Cyber-Security-Training mit simulierten Phishingangriffen |
Fazit: Sicherheit entsteht durch mehrere Schutzschichten
Für kleine Unternehmen wird Cybersicherheit oft als Kostenfaktor gesehen. In Wirklichkeit handelt es sich jedoch um eine Investition in die Handlungsfähigkeit des Unternehmens.
Ein moderner Schutz besteht nicht aus einer einzelnen Lösung. Erfolgreiche Sicherheitskonzepte kombinieren E-Mail-Schutz, Endpoint-Security, Firewall, DNS-Filter und Datensicherung zu einem abgestimmten Gesamtkonzept.
Gerade die Kombination aus Schutz vor dem Postfach, Schutz am Arbeitsplatz und Schutz im Netzwerk schafft ein deutlich höheres Sicherheitsniveau als ein einzelner Virenscanner.
Denn die entscheidende Frage lautet heute nicht mehr, ob ein Unternehmen angegriffen wird, sondern wie gut es darauf vorbereitet ist.
Moderne IT-Sicherheit besteht nicht nur darin, Angriffe zu blockieren. Mindestens genauso wichtig ist es, verdächtige Aktivitäten frühzeitig zu erkennen und schnell darauf reagieren zu können. Denn je nach Angriffsvorgehen, werden nach der ersten Abwehr neue, verbesserte Angriffe gestartet.
Managed XDR ergänzt bestehende Sicherheitslösungen um eine intelligente Überwachungs- und Reaktionsschicht und hilft Unternehmen dabei, auch komplexe Cyberangriffe schneller zu erkennen und die Auswirkungen möglicher Sicherheitsvorfälle zu minimieren.
Gerade für kleine und mittelständische Unternehmen entsteht dadurch ein Sicherheitsniveau, das bisher oftmals nur größeren Organisationen zur Verfügung stand.
Keepsmile Design ist Partner von Microsoft, Securepoint und Terra / Wortmann AG
Hinweis:
Die von Keepsmile Design bereitgestellten Sicherheitslösungen und Schutzmaßnahmen dienen der Reduzierung von IT-Sicherheitsrisiken und der Erhöhung der Verfügbarkeit und Integrität von Systemen und Daten.
Aufgrund der sich ständig weiterentwickelnden Bedrohungslage, bislang unbekannter Sicherheitslücken (Zero-Day-Exploits), menschlicher Fehlhandlungen, technischer Störungen sowie möglicher Ausfälle von Drittanbietern kann jedoch keine absolute Sicherheit oder ununterbrochene Verfügbarkeit garantiert werden.
Die angebotenen Leistungen stellen eine bestmögliche technische Vorsorge nach aktuellem Stand der Technik dar, ersetzen jedoch keine hundertprozentige Sicherheit.